Mitigasi OWASP Top 10 dan Pengamanan Aplikasi Web di Laravel 13
Keamanan bukanlah fitur tambahan di akhir proyek, melainkan standar arsitektur fundamental yang harus tertanam di setiap baris kode sejak hari pertama.
1. Validasi Input & Pencegahan SQL Injection
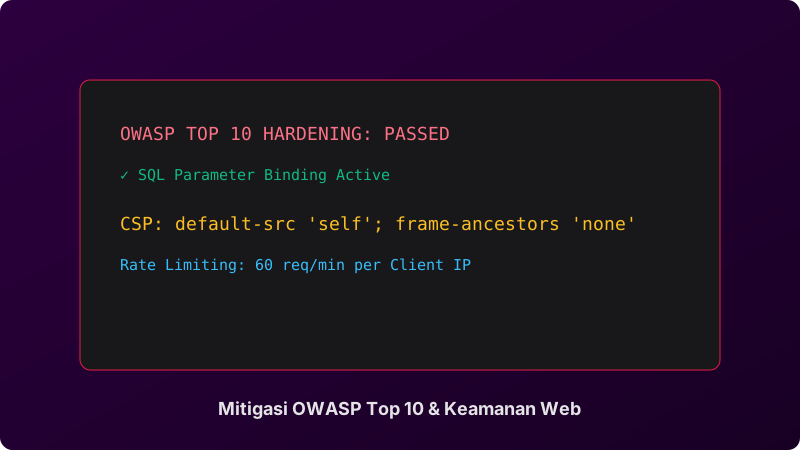
Laravel Eloquent secara default menggunakan PDO parameter binding untuk mencegah SQL Injection. Namun hindari penulisan raw query yang tidak tersanitasi:
// Rentan terhadap serangan:
// DB::select("SELECT * FROM users WHERE email = '$email'");

// Aman dengan binding terproteksi:
$user = User::where('email', $request->validated('email'))->first();
2. Proteksi Broken Object Level Authorization (BOLA)
Pastikan setiap user hanya dapat mengubah data miliknya menggunakan Laravel Policies:
public function update(User $user, Project $project): bool
{
    return $user->id === $project->user_id;
}
Terapkan di Controller dengan method authorize:
$this->authorize('update', $project);3. Header Keamanan HTTP & Rate Limiting
Terapkan Content Security Policy (CSP), HSTS, dan rate limiting ketat pada endpoint publik seperti form login dan submission kontak:
RateLimiter::for('api', function (Request $request) {
    return Limit::perMinute(60)->by($request->user()?->id ?: $request->ip());
});
Kesimpulan
Dengan menerapkan prinsip pertahanan berlapis (defense in depth), aplikasi web kita siap menghadapi potensi ancaman di lingkungan produksi.